Kurumsal Kimlik ve Erişim Yönetimi (IAM ve PAM)
Binlerce kullanıcı, yüzlerce uygulama: kim neye erişebilir? IAM ile düzen, PAM ile ayrıcalıklı hesapların kontrolü kurumsal güvenliğin kalbidir.

Büyük kuruluşlarda binlerce kullanıcı, yüzlerce uygulama ve sayısız erişim ilişkisi vardır. Bu karmaşıklığı düzenli ve güvenli tutmanın yolu kimlik ve erişim yönetimidir (IAM↗). Çoğu büyük ihlal, kötü yönetilen kimliklerden ya da ele geçirilmiş ayrıcalıklı hesaplardan başlar. Bu rehber, kimlik yaşam döngüsünü, kimlik doğrulama↗ güvence düzeylerini ve ayrıcalıklı erişimi anlatır.
Kimlik ve erişim yönetimi (IAM)
IAM; doğru kişilerin, doğru kaynaklara, doğru zamanda ve doğru gerekçeyle erişmesini sağlar. Merkezî kimlik, tek oturum açma↗ (SSO) ve çok faktörlü kimlik doğrulama↗ (MFA) hem güvenliği hem kullanım kolaylığını artırır. NIST SP 800-63-4 (Temmuz 2025) dijital kimliği üç eksende değerlendirir:
| Eksen | Neyi güvence altına alır? | Kurumsal karşılığı |
|---|---|---|
| IAL (kimlik güvencesi) | Kişinin gerçekten iddia ettiği kişi olduğu | İşe alım ve hesap açılışında kimlik doğrulama |
| AAL (kimlik doğrulayıcı güvencesi) | Oturum açanın hesabın sahibi olduğu | MFA gücü; yönetici ve uzaktan erişim için yüksek düzey |
| FAL (federasyon güvencesi) | Kimlik bilgisinin uygulamalara güvenle aktarılması | SSO, SAML/OIDC yapılandırması |
Hesap yaşam döngüsü
- Başlangıç: Yeni kullanıcıya rolüne göre otomatik, asgari yetki.
- Değişiklik: Görev değişince eski yetkiler kaldırılır; yetkiler birikmez.
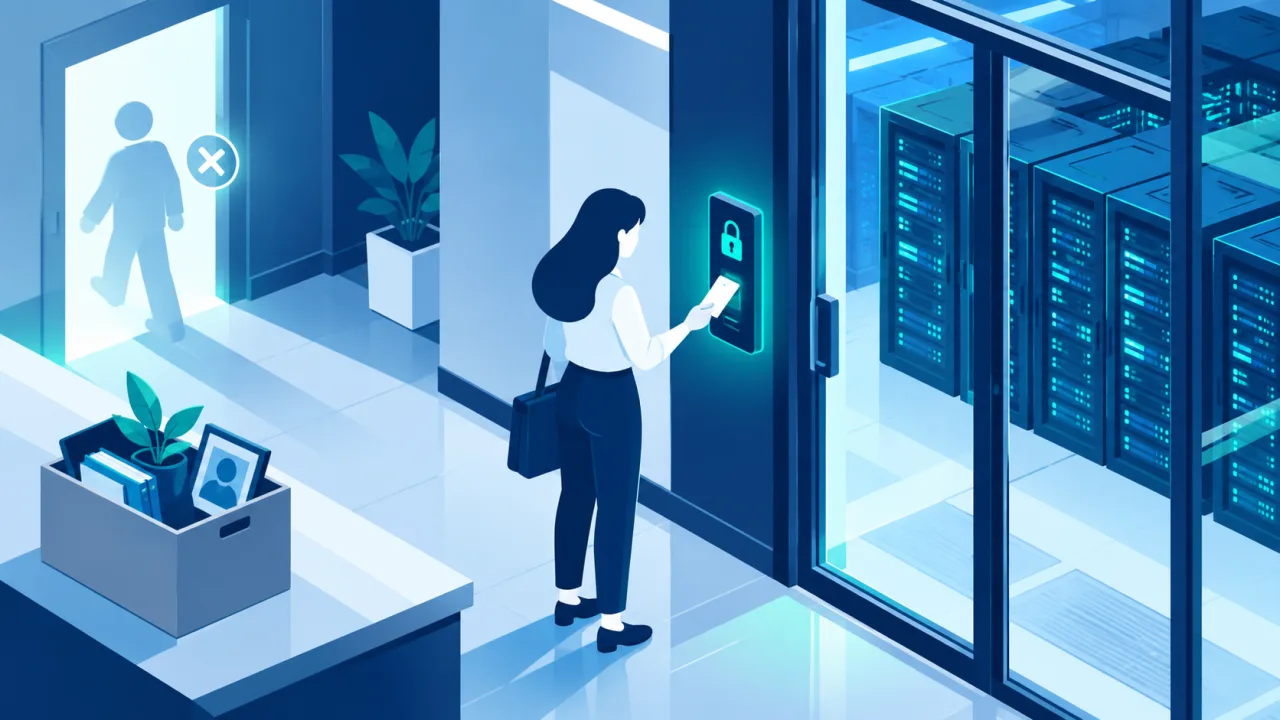
- Ayrılış: Erişim ayrılışla birlikte anında kapatılır; ik sistemi ile otomatik bağlantı kurun.
- Düzenli gözden geçirme: Erişimler periyodik olarak yetki sahiplerince onaylanır (yeniden sertifikasyon); gereksizler kaldırılır.
Ayrıcalıklı erişim yönetimi (PAM)
Yönetici hesapları, ele geçirildiğinde en büyük zararı verebilecek hesaplardır. PAM↗ bu erişimleri sınırlar, kayıt altına alır, gerektiğinde geçici (“tam zamanında”) verir ve güçlü doğrulamayla korur.
- Yöneticiler günlük işleri ayrı, sıradan hesaplarla yapar; yönetici hesabı e-posta ve web gezintisi için kullanılmaz.
- Paylaşılan ve servis hesaplarının parolaları kasada tutulur, otomatik döndürülür; oturumlar kaydedilir.
- Yönetim arayüzlerine yalnızca ayrı, sıkılaştırılmış yönetim istasyonlarından erişilir.
- Makine kimlikleri (servis hesapları, API anahtarları, sertifikalar) envantere alınır; insan kimlikleri kadar yönetilir.
En az yetki ve sıfır güven
Temel ilke: herkese ve her servise yalnızca ihtiyacı kadar yetki. NIST SP 800-207 sıfır güven↗ mimarisinde her erişim isteği kimlik, cihaz durumu ve bağlama göre dinamik olarak değerlendirilir; kimlik bu mimarinin merkezindedir.

Başlangıç kontrol listesi
- Tüm yönetici ve uzaktan erişimlerde MFA; mümkünse kimlik avına dirençli yöntemler (FIDO2/passkey↗).
- Ayrıcalıklı hesap envanteri ve kasa.
- Yılda en az bir kez (kritik sistemlerde daha sık) erişim gözden geçirmesi.
- Ayrılış ve görev değişikliğinde otomatik yetki kaldırma.
- Kimlik günlüklerinin SIEM↗’e aktarılması ve olağandışı oturum açma uyarıları.
Kaynaklar ve son gözden geçirme
- NIST SP 800-63-4, Digital Identity Guidelines (Temmuz 2025).
- NIST SP 800-207, Zero Trust Architecture.
Son gözden geçirme: 21 Ekim 2026. Bu içerik bilgilendirme amaçlıdır.