
Sızma Testi ve Kırmızı Takım Operasyonları
Saldırganı taklit ederek savunmayı sınamak: sızma testi metodolojisi, kırmızı takım ile farkı, saldırı zinciri, OPSEC ve değer üreten raporlama.

Saldırgan gibi düşünmek, savunmanın en iyi öğretmenidir. Sızma testi↗ ve kırmızı takım↗ çalışmaları, açıkları kötü niyetli biri bulmadan önce izinli ve kontrollü biçimde ortaya çıkarır. İkisi akraba olsa da amaçları, kapsamları ve sonuçları farklıdır; bu rehber farkı ve bir çalışmanın doğru kurgulanmasını anlatır.
Sızma testi mi, kırmızı takım mı?
| Sızma testi | Kırmızı takım | |
|---|---|---|
| Amaç | Belirli kapsamdaki (uygulama, ağ, dış yüzey) açıkları geniş ve derin biçimde bulmak. | Belirli bir hedefe ulaşmak için gerçek bir saldırganı uçtan uca taklit etmek ve savunmanın tespit ile yanıt yeteneğini sınamak. |
| Çıktı | Önceliklendirilmiş açık listesi ve düzeltme önerileri. | Saldırı yolunun hikâyesi; nerede, ne zaman ve nasıl yakalandığı (ya da yakalanmadığı). |
| Gizlilik | Genellikle önemli değil. | Önceliklidir; savunma ekibi çoğu zaman bilgilendirilmez. |
Çerçeveler ve kılavuzlar
- NIST SP 800-115 (Eylül 2008): bilgi güvenliği↗ testlerinin ve değerlendirmelerinin planlanması, yürütülmesi, bulguların analizi ve hafifletme stratejisi için teknik kılavuzdur. Kapsamlı bir güvenlik test programı değil, tekniklerin avantaj ve sınırlarını anlatan bir genel bakıştır.
- OWASP Web Security Testing Guide (WSTG): web uygulaması testi için temel kaynak; güncel kararlı sürümü v4.2’dir, 5.0 geliştirilmektedir.
- TIBER-EU: Avrupa Merkez Bankası’nın 2018’de yayımladığı, tehdit istihbaratına dayalı etik kırmızı takım çerçevesidir. Yetkili kurum, test edilen kuruluş, tehdit istihbaratı↗ sağlayıcısı ve kırmızı takımın nasıl birlikte çalışacağını tanımlar; 2024’te DORA’nın tehdit odaklı sızma testi teknik standartlarıyla uyumlu hâle getirilmiştir. Test geçti/kaldı değil, güçlü ve zayıf yönleri ortaya koyan bir olgunluk aracıdır. Aşamalar hazırlık (başlatma, kapsam, tehdit istihbaratı raporu), test (kırmızı takım planı ve raporu) ve kapanıştır (mavi takım↗ raporu, iyileştirme planı, özet rapor ve onay belgesi).
Saldırı zinciri
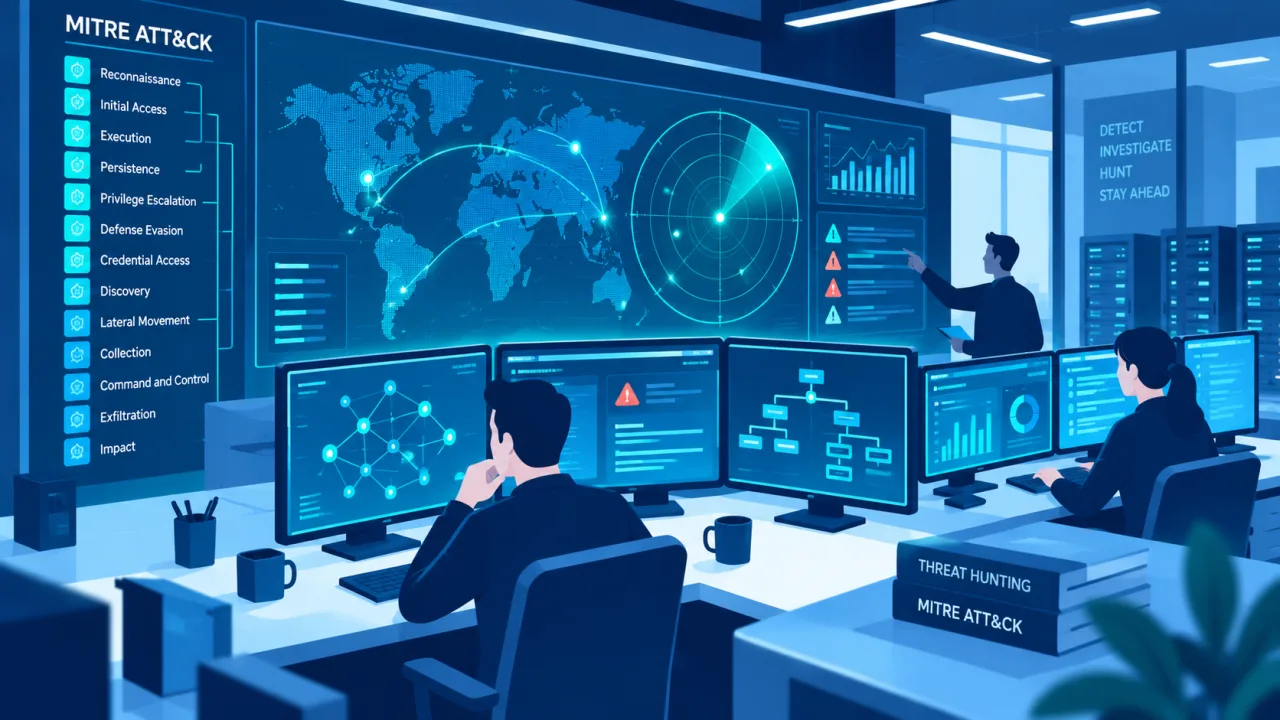
Çalışma, gerçek saldırganın izlediği yolu yansıtmalıdır: keşif (OSINT, dış yüzey haritalama), ilk erişim (oltalama↗, açıkta kalan servis, zayıf kimlik bilgisi), kod çalıştırma ve kalıcılık, yetki yükseltme ve kimlik bilgisi toplama, yanal hareket↗ ve hedefe ulaşma. Bulguları MITRE ATT&CK tekniklerine eşlerseniz savunma tarafı hangi tespitlerin çalıştığını doğrudan görür.
Yetki, kapsam ve güvenlik
Tüm çalışma yazılı bir yetki ve kapsam belgesi (rules of engagement) içinde yürür; yetkisiz test suçtur. Kapsam; hedef sistemleri, yasak eylemleri (ör. hizmet reddi, üretim verisini değiştirme), test saatlerini, acil durdurma kanalını ve bulguların kimlerle paylaşılacağını içermelidir. Üçüncü taraf ve bulut hizmetlerinde sağlayıcının test politikasına uyun.
Değer rapordadır
Bir testin değeri “girdik” demekte değil, bulguları iş riskine çeviren, yeniden üretilebilir adımlar ve net düzeltme önerileri sunan raporda yatar. Her bulgu için etki, olabilirlik ve önceliklendirme verin. En iyi sonuç, kırmızı ve mavi takımın bulguları birlikte ele alıp savunmayı kalıcı olarak güçlendirmesiyle gelir.

Kaynaklar ve son gözden geçirme
- NIST SP 800-115, Technical Guide to Information Security Testing and Assessment (Eylül 2008).
- OWASP Web Security Testing Guide v4.2.
- Avrupa Merkez Bankası, TIBER-EU çerçevesi (2018; 2024’te güncellendi).
Son gözden geçirme: 21 Ekim 2026. Bu içerik bilgilendirme amaçlıdır; testler yalnızca yazılı yetki ve yürürlükteki mevzuat çerçevesinde yapılmalıdır.

