Tehdit Avcılığı (Threat Hunting) ve MITRE ATT&CK
Alarm beklemek yerine proaktif olarak tehdit aramak: hipotez temelli avlanma, MITRE ATT&CK ile TTP eşleme ve “acı piramidi” ile dayanıklı tespit.
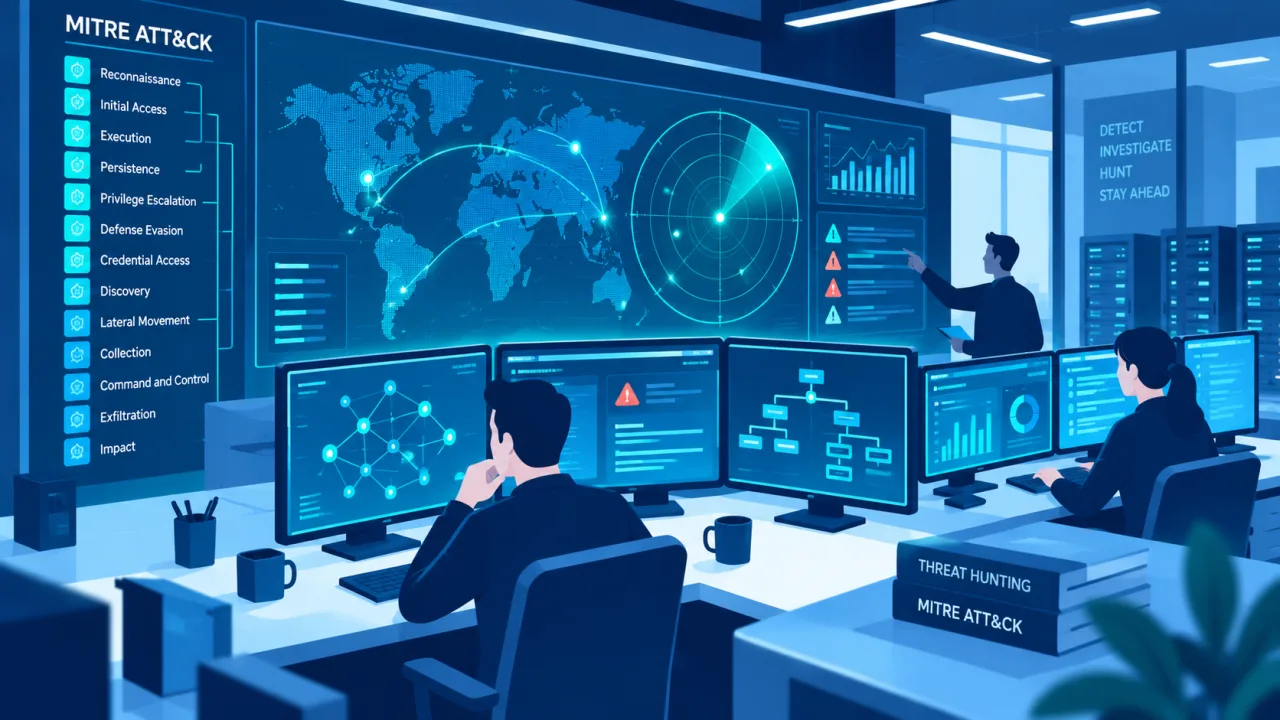
Tehdit avcılığı↗ (threat hunting), bir alarmın tetiklenmesini beklemeden ağda fark edilmemiş bir saldırganın izlerini proaktif olarak aramaktır. Temel varsayım “ihlal varsayımı”dır (assume breach): saldırgan zaten içeride olabilir ve avcının görevi onu otomatik tespitlerin gözden kaçırdığı yerde bulmaktır. Bu rehber, avın nasıl yapılandırıldığını ve MITRE ATT&CK’in avcılıkta nasıl kullanılacağını anlatır.
Hipotez temelli avlanma
İyi bir av rastgele log taramak değil, bir hipotezle başlar. Hipotez bir tehdit istihbaratından, yeni bir teknikten veya bir anomaliden doğar:
- Hipotez: “Bir saldırgan, regsvr32 veya mshta gibi meşru ikililerle (LOLBin) kod çalıştırıyor olabilir.”
- Veri: Hipotezi sınamak için hangi telemetri gerekir? (süreç oluşturma kayıtları, komut satırı argümanları, ağ bağlantıları)
- Analiz: Beklenen normal davranışı (baseline) tanımlayın, sapmaları arayın.
- Sonuç: Bulgu varsa olay müdahalesine devredin; yoksa hipotezi kalıcı bir tespit kuralına dönüştürün.
MITRE ATT&CK ile ortak dil
MITRE ATT&CK, gerçek dünya gözlemlerine dayanan saldırgan taktik ve tekniklerinin herkese açık bilgi tabanıdır. Taktikler saldırganın amacını (“neden”), teknikler ise bu amaca nasıl ulaşıldığını (“nasıl”) anlatır. Tespitlerinizi tekniklere eşleyerek kapsam haritası çıkarır ve boşlukları görürsünüz (ATT&CK Navigator ile görselleştirilebilir).
Güncel sürüm ATT&CK v20’dir (13 Ekim 2026). MITRE’nin sürüm sayfasına göre Enterprise matrisinde 15, Mobile ve ICS matrislerinde ise 12’şer taktik bulunur. Sürüm v20, yapay zekâ ile ilgili yeni teknikler de ekledi (ör. doğrudan ve dolaylı istem enjeksiyonu↗, yapay zekâ destekli veri sızdırma↗).
| Taktik | Saldırganın amacı |
|---|---|
| Reconnaissance (TA0043) | Hedef hakkında bilgi toplamak. |
| Resource Development (TA0042) | Saldırı için altyapı ve kaynak hazırlamak. |
| Initial Access (TA0001) | Ağa ilk girişi sağlamak. |
| Execution (TA0002) | Zararlı kod çalıştırmak. |
| Persistence (TA0003) | Erişimi kalıcı hâle getirmek. |
| Privilege Escalation↗ (TA0004) | Daha yüksek yetki elde etmek. |
| Stealth (TA0005) | Normal davranışa karışarak fark edilmemek; güvenlik kontrollerine dokunmadan tespitten kaçınmak. |
| Defense Impairment (TA0112) | Güvenlik mekanizmalarını, hatlarını ve araçlarını bozarak savunucuların görmesini engellemek (18 teknik). |
| Credential Access (TA0006) | Hesap adı ve parola gibi kimlik bilgilerini çalmak. |
| Discovery (TA0007) | Ortamı keşfetmek. |
| Lateral Movement↗ (TA0008) | Ağ içinde yatay ilerlemek. |
| Collection (TA0009) | Hedef veriyi toplamak. |
| Command and Control (TA0011) | Ele geçirilen sistemlerle iletişim kurmak. |
| Exfiltration (TA0010) | Veriyi dışarı çıkarmak. |
| Impact (TA0040) | Sistemleri ve verileri bozmak, yok etmek, kesintiye uğratmak. |
Taktik sayısı ve adları sürümler arasında değişebilir; avınızı ve kapsam haritanızı kullandığınız sürümün sayfasına göre kurun (attack.mitre.org).
İz değil davranış: IoC ve IoA
İhlal göstergeleri (IoC), yani bir hash, IP veya alan adı, değerlidir ama kırılgandır; saldırgan bunları kolayca değiştirir. Davranışa odaklanan saldırı göstergeleri (IoA) ise değiştirilmesi çok daha zor olandır. David Bianco’nun Acı Piramidi (Pyramid of Pain) bu fikri özetler: hash’leri engellemek saldırgan için kolay, TTP’lerini bozmak en acı verici olandır. Avınızı piramidin tepesine, yani davranışa yöneltin.
Avdan operasyona
Başarılı bir avın çıktısı yalnızca bir bulgu değil, tekrar kullanılabilir bir tespittir. Her av ya yeni bir tespit kuralı, ya iyileştirilmiş telemetri ya da daha iyi bir baseline üretmelidir. Böylece elle yapılan av zamanla otomatik tespite dönüşür ve ekip bir sonraki, daha zor hipoteze geçer.


Kaynaklar ve son gözden geçirme
- MITRE ATT&CK v20, sürüm ve Enterprise taktikleri sayfaları (attack.mitre.org; 21 Ekim 2026’da erişildi).
Son gözden geçirme: 21 Ekim 2026. Bu içerik bilgilendirme amaçlıdır; matrisin güncel hâli için MITRE’nin resmî sayfasına bakın.