Tespit Mühendisliği ve Log Analizi (Detection Engineering)
Tespitleri kod gibi yönetmek: doğru telemetri, Sigma ile taşınabilir kurallar, yanlış pozitif ayarı ve ATT&CK kapsamıyla ölçülebilir bir tespit programı.
Tespit mühendisliği, tehditleri yakalayan kuralları bir yazılım gibi tasarlayıp test eden, sürümleyen ve sürekli iyileştiren disiplindir. Amaç alarm üretmek değil; doğru tehdidi, az gürültüyle ve güvenilir biçimde yakalamaktır. Bu rehber, telemetri hazırlığından kural yönetimine ve doğrulamaya kadar süreci anlatır.
Önce telemetri
Hiçbir tespit, üzerinde çalışacağı veri olmadan var olamaz. Telemetri kaynakları:
- Uç nokta↗: süreç oluşturma ve komut satırı (Windows için Sysmon Olay Kimliği 1), modül yükleme, ağ bağlantıları, kayıt defteri değişiklikleri.
- Kimlik: oturum açma olayları, ayrıcalık kullanımı, dizin hizmeti değişiklikleri.
- Ağ ve bulut: DNS, proxy, akış verileri ve bulut denetim günlükleri.
Günlüklerin merkezî, zaman damgalı, normalize edilmiş ve yeterince uzun süre saklanmış olması gerekir. Hangi kaynağın zorunlu, hangi olay türünün ve veri özelliğinin kaydedileceği; saat senkronizasyonu ve zaman damgası biçimi gibi kararların planlaması için günlük yönetimi rehberine bakın.

Kod olarak tespit ve Sigma
Tespitleri sürüm kontrolünde, kod gibi yönetin: gözden geçirme, test ve CI/CD ile kural kalitesini yazılım kalitesine yaklaştırın. Sigma (SigmaHQ), genel, açık ve yapılandırılmış bir tespit biçimidir; aynı kuralı desteklenen SIEM↗ sorgularına çevirmenizi sağlar. Her kural için şunları belgeleyin:
- Eşlendiği ATT&CK tekniği (kapsamı ölçülebilir kılar).
- Bilinen yanlış pozitif kaynakları.
- Alarm tetiklendiğinde izlenecek müdahale notu (runbook).
Yanlış pozitif ile gürültü dengesi
Çok hassas bir kural ekibi alarm yorgunluğuna boğar; çok gevşek bir kural tehdidi kaçırır. Kuralları gerçek ortam verisiyle ayarlayın (tuning), istisnaları dar ve gerekçeli tutun, kural performansını (tetiklenme sayısı, doğruluk) düzenli ölçün.
Kapsam ve doğrulama
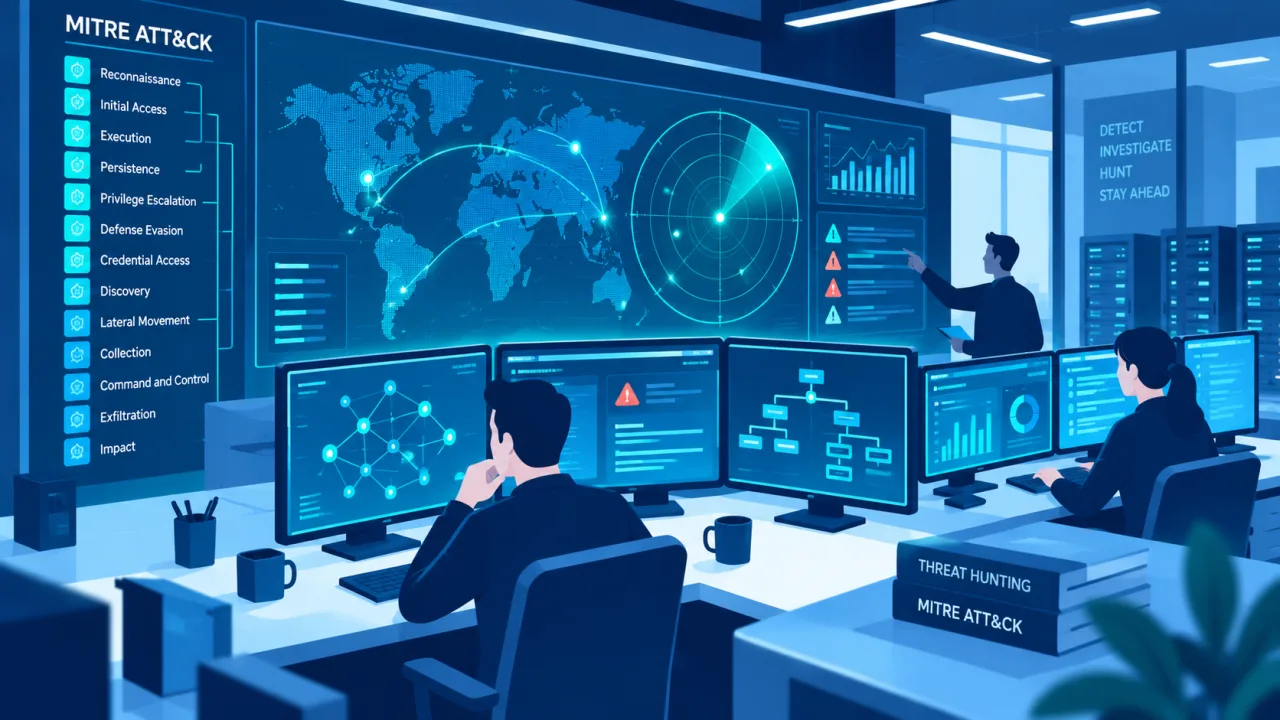
Bir tespit programının olgunluğu, ATT&CK üzerindeki kapsamı ve bu kapsamın gerçekten çalıştığının kanıtıyla ölçülür. Kapsam haritası çıkarırken kullandığınız ATT&CK sürümünü kaydedin; taktik ve tekniklerin adı ve sayısı sürümler arasında değişir. Atomic Red Team↗ gibi araçlarla teknikleri kontrollü biçimde tetikleyip kuralınızın gerçekten ateşlendiğini doğrulayın. Mavi takımın kırmızı takımla birlikte çalıştığı mor takım çalışmaları bu döngüyü hızlandırır.

Kaynaklar ve son gözden geçirme
- SigmaHQ, Sigma tespit biçimi (sigmahq.io).
- NIST SP 800-92 Rev. 1 (ipd), Cybersecurity↗ Log Management Planning Guide (Ekim 2023).
- MITRE ATT&CK v20.
Son gözden geçirme: 21 Ekim 2026. Bu içerik bilgilendirme amaçlıdır; araçların ve standartların güncel durumu için resmî sayfalarına bakın.