
Kamu Çalışanları İçin Bilgi Güvenliği
Kamu hizmetinde güvenli dijital çalışma: vatandaş verisini korumak, hedefli saldırılara karşı uyanık olmak ve olayları doğru biçimde bildirmek için pratik bir rehber.
Kamu çalışanları, vatandaşların en hassas verilerinin ve kritik kamu hizmetlerinin koruyucusudur; bu yüzden siber saldırganların öncelikli hedefleri arasındadır. Kurumların hem verisi hem de yetkisi değerlidir, çalışanlar da bu yetkiye açılan kapıdır. İyi haber şu: en büyük riskler birkaç temel alışkanlık ve doğru bir bildirim refleksiyle karşılanabilir. Bu sayfa, kamuda güvenli dijital çalışmanın rehberlerini konu konu bir araya getirir.
Nasıl okunmalı?
Rehberler birbirinden bağımsız okunabilir; her biri kaynaklarını ve “son gözden geçirme” tarihini sayfa sonunda gösterir. Aşağıdaki tablo, görevinize göre makul bir başlangıç sırası önerir. Her durumda önce “beş kural” bölümünü okuyun.
| Göreviniz | Önce | Sonra |
|---|---|---|
| Her kamu çalışanı | Kamu Çalışanları İçin Bilgi Güvenliği↗ Farkındalığı; parola ve iki adımlı doğrulama↗ | Oltalamayı tanıma; bir olayı fark ettiğinizde |
| Vatandaş verisi işleyenler | Vatandaş Verisini Koruyun (KVKK↗ ve gizlilik) | Bilgi sınıflandırma; ihlal bildirimleri |
| Resmî yazışma ve belge yürütenler | Bilgi Sınıflandırma ve Hassas Belgeler; Resmî Yazışma ve Kurumsal E-posta | Hedefli saldırılar ve sosyal mühendislik↗ |
| Saha, uzaktan ve mobil çalışanlar | Kamuda Güvenli Uzaktan ve Mobil Çalışma | Sosyal medyada güvenli paylaşım; e-Devlet |
| Bilgi işlem / SOME / bilgi güvenliği | Kurumsal SOME ve Sektörel SOME; ihlal bildirimleri | Kritik altyapı yükümlülükleri; mevzuat |
| Yöneticiler | Beş kural; mevzuat | Kritik altyapı; olay bildirimi |
Bilmeniz gereken beş kural
- Gizlilik dereceli veya Kurum mahremiyeti içeren bilgi, kişisel cihazda tutulmaz ve sosyal medya ya da yurt dışı menşeli mobil uygulamalarla paylaşılmaz (2019/12 sayılı Genelge m.4, 5, 9).
- Kaynağı belirsiz USB bellek veya cihaz Kurum sistemlerine bağlanmaz (Genelge m.10).
- Kurumsal e-posta yalnızca kurumsal iş için kullanılır; kurumsal iletişim kişisel e-posta adreslerinden yapılmaz (Genelge m.19).
- Vatandaşın verisine yalnızca görevinizin gerektirdiği kadar erişin; yetkisiz erişim ve aktarma ceza hukuku kapsamındadır (TCK m.135–140).
- Şüpheli bir durumda gizlemeyin, bildirin: olayı gecikmeden Kurumunuzun bilgi işlem veya SOME birimine iletin.
Temeller ve farkındalık
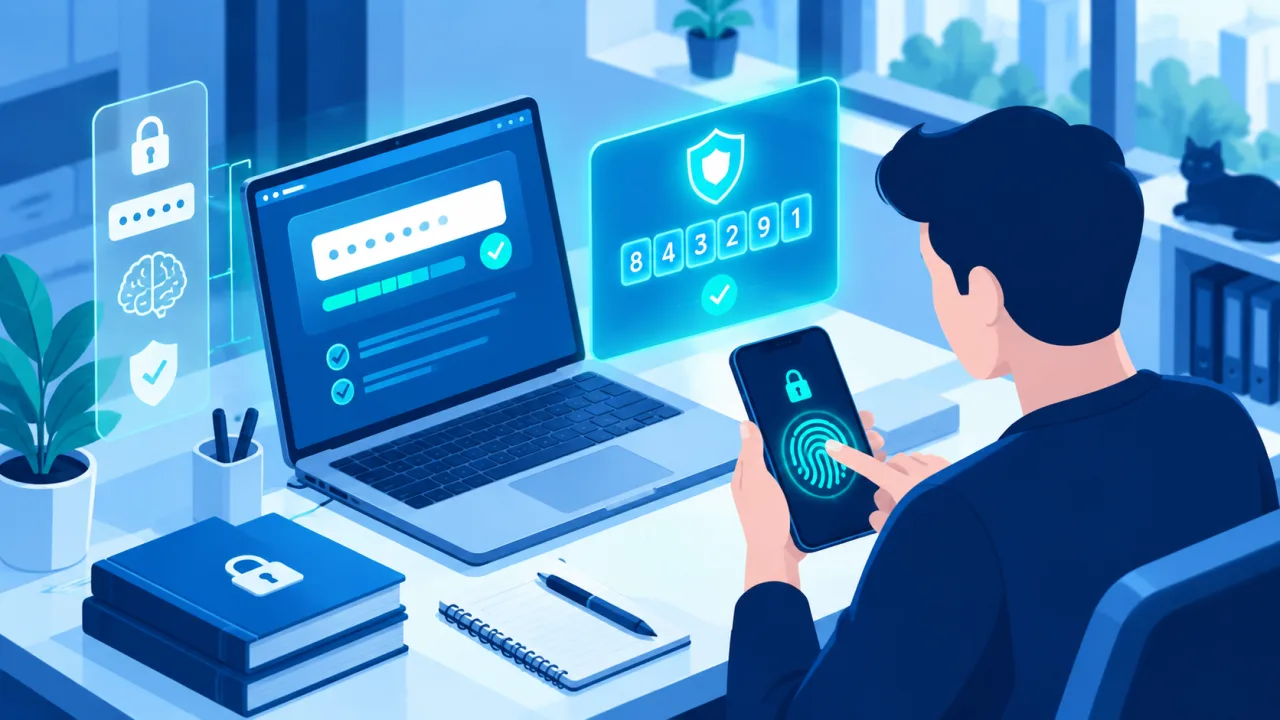
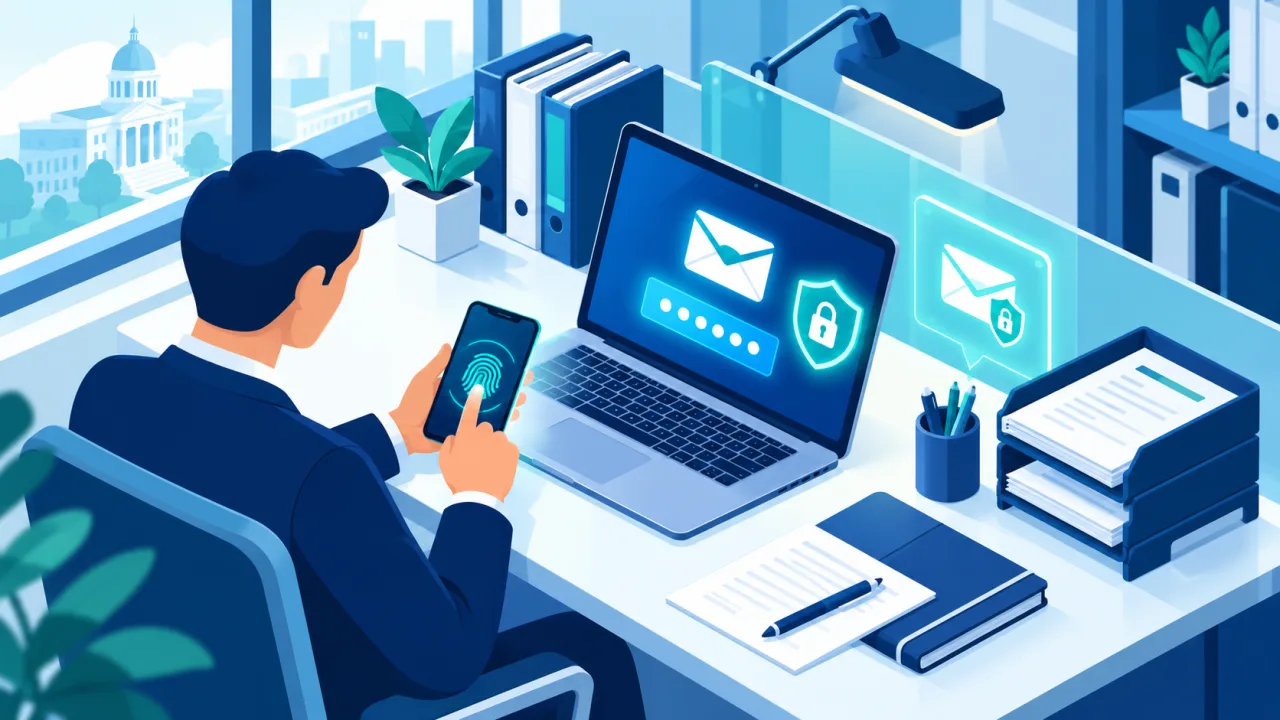
Önce her kamu çalışanının bilmesi gereken genel çerçeve ve hesap güvenliğinin temelleri. Kurumsal sistemlere açılan her kapı bir hesaptan geçer; güçlü bir parola ve ikinci bir doğrulama adımı, saldırının en sık denenen yolunu kapatır.
Vatandaş verisi ve gizlilik
Vatandaşın verisi size emanettir. KVKK, verinin hukuka uygun işlenmesini ve güvenliğini Kurumdan ister; TCK’daki veri suçları ise bireysel sorumluluk doğurur. Hangi veriyi hangi gerekçeyle işlediğinizi ve kime aktarabileceğinizi bilmek, çoğu ihlali baştan önler.

Bilgi ve belge güvenliği
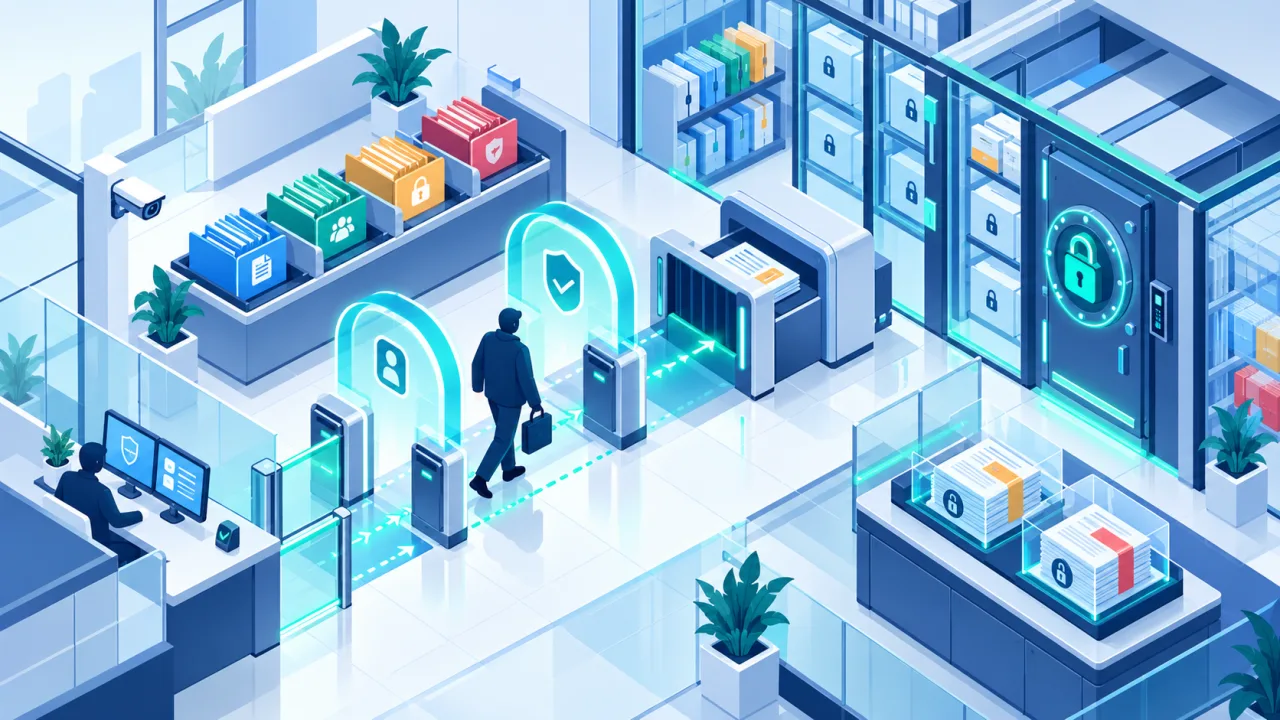
Her belge aynı düzeyde korunmaz. Gizlilik derecesini belgeyi imzalayan yetkili makam belirler; siz derecenin gerektirdiği ortamda ve kanalda çalışırsınız. Resmî yazışmada ise ele geçirilmiş bir e-posta hesabı, sizin adınıza sahte talimat anlamına gelebilir.
Saldırılara karşı uyanık olun
Kamu görevlileri, eriştikleri bilgi ve yetki nedeniyle özel olarak hedeflenebilir. Saldırgan çoğu zaman bir amir, bir meslektaş ya da bir kurum adıyla yazar ve acele ettirir; sahte aciliyet de bir uyarı işaretidir.


Ofis dışında ve çevrimiçi
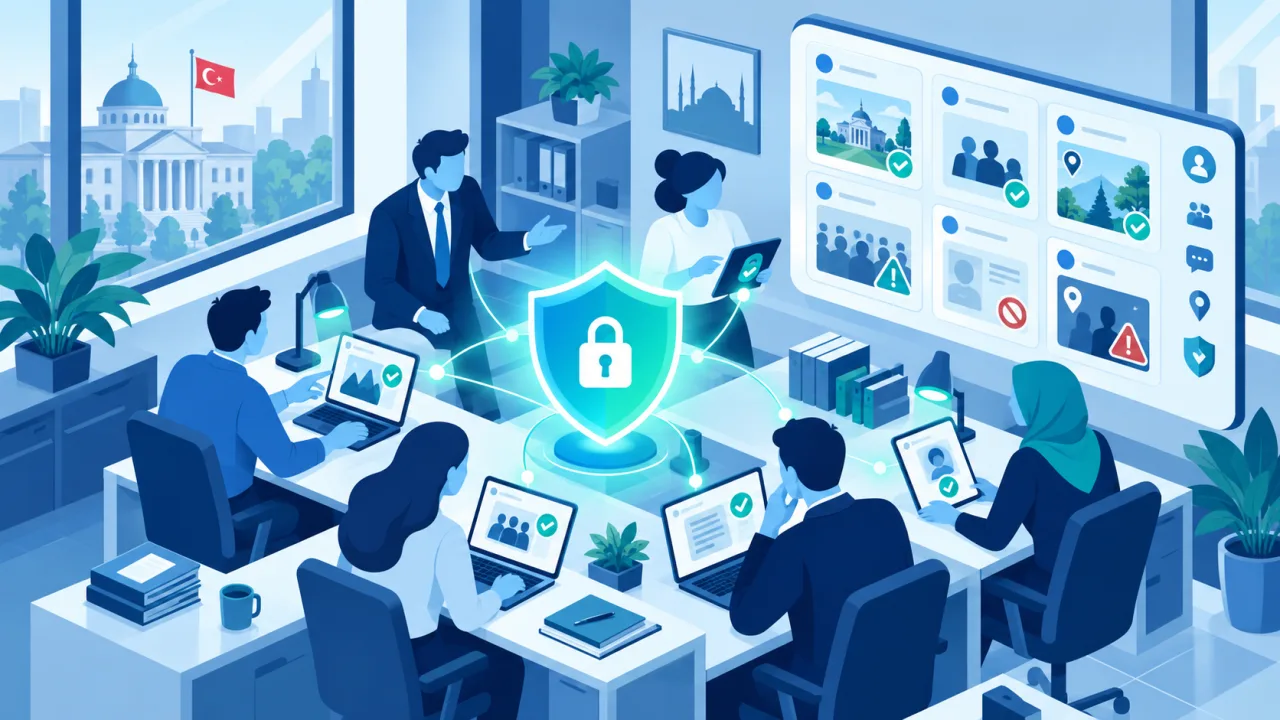
Ofis dışına çıktığınızda Kurum verisi de sizinle gelir; kullandığınız cihazın, ağın ve uygulamanın Kurumun kurallarına uygun olması gerekir. Sosyal medyadaki paylaşımlarınız da görev yerinizi ve çalışma düzeninizi ele verebilir.


Bir olayı fark ettiğinizde
Şüpheli bir durumda sakin, hızlı ve doğru adımlar atın: bağlantıya tıkladıysanız cihazı ağdan ayırın, kanıtı silmeyin, ne yaptığınızı not edin ve Kurumunuzun SOME veya bilgi işlem birimine bildirin. Sızdırılmış bir veriyi paylaşmak bile suç olabileceği için bulduğunuzu yalnızca SOME’ye iletin. Olayın Kurum içinde ve ulusal düzeyde nasıl yürütüldüğü aşağıdaki rehberlerde.


Kritik altyapı ve yasal çerçeve
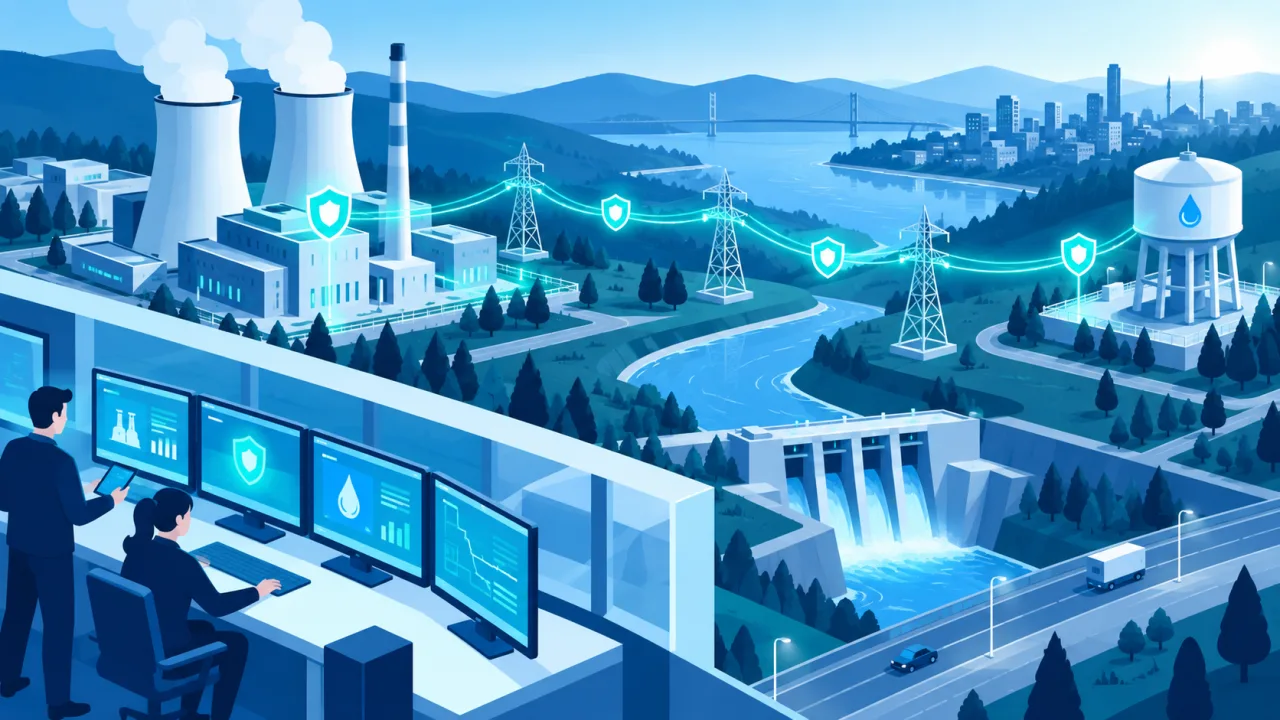
Kurumunuz kritik altyapı kapsamındaysa 7545 sayılı Siber Güvenlik↗ Kanunu’ndan doğan ek yükümlülükleri vardır: olay bildirimi, denetime açıklık ve yetkilendirilmiş sağlayıcılardan tedarik gibi. Hangi kurumların kritik altyapı sayılacağını Siber Güvenlik Başkanlığı belirler; hangi mevzuata tabi olduğunuzu Kurumunuzun bilgi güvenliği biriminden öğrenin.
Terimlerin çoğu, üzerine geldiğinizde kısa tanımlarıyla açılır; daha fazlası için Sözlük bölümüne göz atabilirsiniz.
