
KOBİ’ler için Fidye Yazılımına Karşı 5 Adım
Küçük işletmenizi fidye yazılımı saldırılarına karşı korumak için bugün uygulayabileceğiniz beş temel önlem.

Fidye yazılımı↗, bilgisayarınızdaki ve sunucunuzdaki dosyaları şifreleyip erişilmez hâle getirir; açmak için para ister. Küçük bir işletme için bunun anlamı basittir: faturalara, müşteri kayıtlarına, teklif ve sözleşmelere bir sabah ulaşamıyor olabilirsiniz. Saldırılar çoğu zaman belirli bir işletmeyi seçmeden, otomatik olarak yayılır. Bu yüzden büyük çaba yerine birkaç sağlam alışkanlık yeterince fark yaratır. Bu rehber, bugün uygulayabileceğiniz beş adımı ve saldırı anında ne yapacağınızı anlatır.
Beş adım bir bakışta
| Adım | Ne yapılır? | Saldırıya karşı etkisi |
|---|---|---|
| 1. Yedek | İşinizin ihtiyaç duyduğu verinin hem çevrimiçi hem cihazdan ayrı bir kopyasını tutun; geri yüklemeyi deneyin. | Dosyalar şifrelense bile işinize geri dönebilirsiniz. |
| 2. Güncelleme | Bilgisayar, telefon, uygulama ve tarayıcıları güncel tutun; destek bitmiş cihazı değiştirin. | Bilinen açıklar kapanır. |
| 3. Oltalama↗ farkındalığı | Ekibe şüpheli e-posta ve eklerin nasıl tanınacağını gösterin. | En sık giriş yolu kapanır. |
| 4. Hesap güvenliği | Benzersiz parola, iki adımlı doğrulama↗ ve en az yetki. | Ele geçirilen tek hesap her şeyi açmaz. |
| 5. Plan | Saldırı anında kimin ne yapacağını önceden yazın. | Panik yerine sıra gelir. |
1. Yedek alın ve bir kopyayı cihazdan ayırın
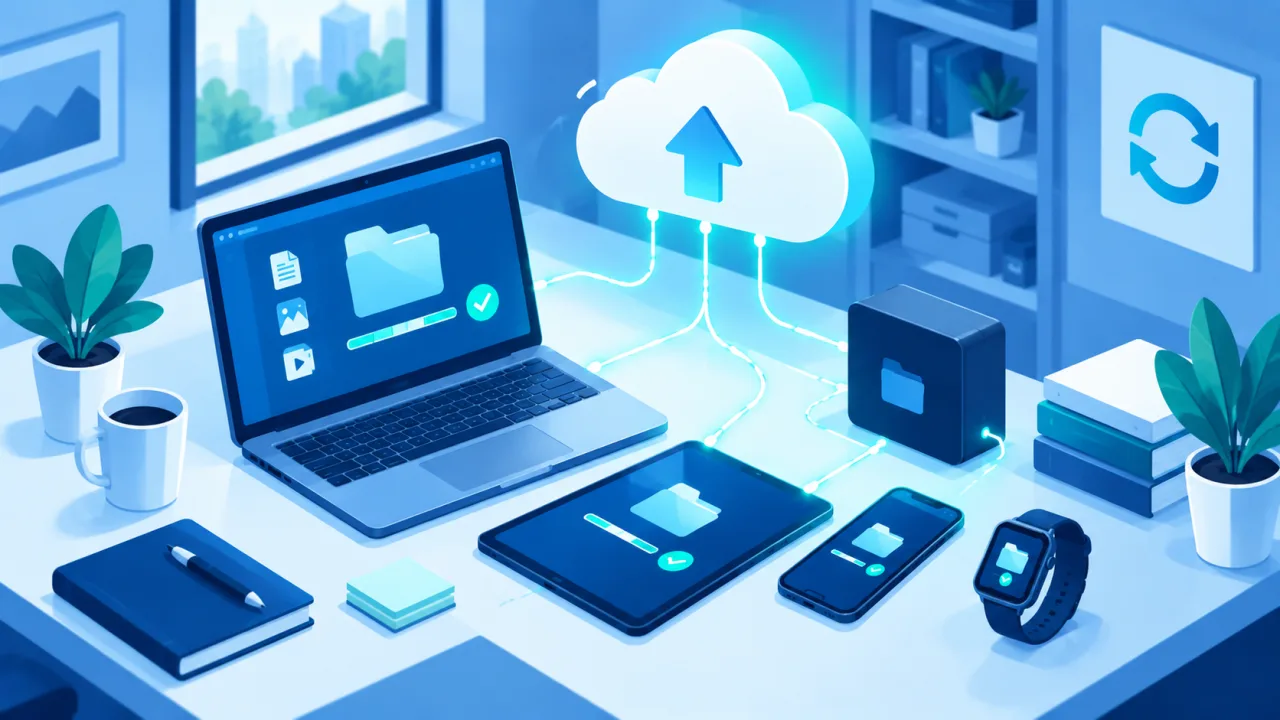
Fidye yazılımına karşı en güçlü savunma, geri dönülebilir bir yedektir. Yedeğe web siteniz, e-postalarınız, fatura ve belgeleriniz, kişi listeniz ve müşteri bilgileriniz gibi işinizi yürütmek için gereken her şey girmelidir. NCSC’nin küçük kuruluşlar rehberi iki kopya önerir: biri iCloud, Google Drive ya da OneDrive gibi çevrimiçi bir depoda, diğeri USB bellek ya da harici diskte. Harici cihazı güvenli yerde saklayın ve kullanmadığınız zaman bağlantısını kesin; çünkü bazı zararlılar bağlı cihazlara da bulaşır. Çevrimiçi yedeklerde de iki adımlı doğrulamayı açın.
Yedeğin geri yüklenebildiğini, ihtiyacınız olmadan önce öğrenin: ara sıra bir dosyayı geri yükleyip yedeğin gerçekten tam olduğunu görün. Ayrıntılar ve kurulum adımları:
2. Güncel tutun
Güncellemeler, saldırganların kullandığı hataları kapatır. Cihazlarda, uygulamalarda ve tarayıcıda otomatik güncellemeyi açın; üretici desteği bitmiş bir cihazı yenisiyle değiştirin. Kullanmadığınız uygulamaları silin ve uygulamaları yalnızca resmî mağazalardan ya da üreticinin sitesinden indirin. Sunucu ya da internet yönlendiriciniz varsa onların yazılımını da unutmayın.
3. Ekibe oltalamayı anlatın
Fidye yazılımı çoğu zaman bir çalışanın açtığı sahte e-postayla veya tıkladığı bağlantıyla girer. Ekibinize üç şeyi kısa ve düzenli hatırlatın:
- Beklenmedik ekleri ve bağlantıları açmayın.
- Acele ettiren, korkutan ya da ödül vadeden mesajlara şüpheyle bakın.
- Tereddüt ederseniz önce sorun; tıklandıysa hemen bildirin, kimse cezalandırılmayacak.

4. Hesapları sıkılaştırın, yetkiyi daraltın
- Her hesap için ayrı ve güçlü parola kullanın; önemli hesaplarda iki adımlı doğrulamayı açın.
- Çalışana yalnızca işi için gereken erişimi verin. Yönetici hesabını günlük işte kullanmayın.
- Ayrılan çalışanın erişimini aynı gün kapatın.
5. Bir plan hazırlayın
Saldırı anında zaman kaybetmemek için kısa bir plan yazın: kimi arayacaksınız, hangi cihazı ağdan ayıracaksınız, yedeğe kim erişecek? Telefon numaralarını çevrimdışı bir yerde de saklayın; sistemlerinize erişemiyor olabilirsiniz. Planın nasıl yazılacağı için:

Saldırıya uğradıysanız
- Yayılmayı durdurun: Etkilenen cihazın ağ kablosunu çekin, Wi-Fi’yi kapatın. Cihazı kapatıp silmeye çalışmayın; kanıtı korumak için ekranın fotoğrafını çekin.
- Temiz yedeğe bakın: Yedeğinizin bulaşmadığından emin olmadan geri yükleme yapmayın.
- Parolaları değiştirin: Önce e-posta ve bankacılık hesaplarının parolalarını, bulaşmamış temiz bir cihazdan değiştirin.
- Fidyeyi hemen ödemeyin: Ödeme, dosyalarınıza kavuşacağınızı garanti etmez. Önce uzman destek alın.
- Bildirin: Müşteri verisi etkilendiyse KVKK↗ kapsamında en kısa sürede Kuruma ve ilgili kişilere bildirim gerekebilir (6698 sayılı Kanun m.12/5). Kime nasıl bildireceğiniz ayrı rehberde.


Kaynaklar ve son gözden geçirme
- NCSC (Birleşik Krallık), Small organisations guide to cyber security: yedekleme ve cihaz koruma sayfaları (yayım 9 Nisan 2026, son gözden geçirme 21 Temmuz 2026).
- 6698 sayılı Kişisel Verilerin Korunması Kanunu m.12/5.
Son gözden geçirme: 22 Ekim 2026. Bu içerik bilgilendirme amaçlıdır; ciddi bir olayda bir bilgi güvenliği↗ uzmanından destek alın.


