Olay Müdahalesi ve Dijital Adli Analiz (DFIR)
Bir ihlal anında teknik adımlar: önceliklendirme (triage), kanıtların uçuculuk sırasına göre toplanması, bellek ve disk analizi, kapsama alma ve kök neden.

Dijital adli analiz ve olay müdahalesi (DFIR), bir siber olayı teknik olarak ele alıp kanıta dayalı biçimde çözmektir. İyi bir müdahale paniğe değil sürece dayanır. Bu rehber, uygulamanın teknik tarafını anlatır; kurum düzeyindeki yapı ve politika için ayrı bir rehber var.

Süreç: tek bir model yok
NIST SP 800-61 Rev. 3 (Nisan 2025), eski hazırlık–tespit–sınırlama–kurtarma–ders çıkarma döngüsünü CSF 2.0’ın işlevlerine taşımıştır; ders çıkarma da olay bitmeden sürekli yapılır. NIST, kurumun kendine uyan bir yaşam döngüsü modelini seçmesi gerektiğini de belirtir. Adli teknikleri olay müdahalesine nasıl katacağınız ise NIST SP 800-86’da (2006) anlatılır; BT bakış açısıyla yazılmıştır ve hukuki tavsiye yerine geçmez.
Önceliklendirme (triage)
İlk hedef kapsamı anlamaktır: hangi sistemler etkilendi, saldırı hangi aşamada (ilk erişim mi, veri sızdırma↗ mı), hangi hesaplar ele geçirildi? Aceleyle sistemi kapatmak uçucu kanıtı yok eder. Önce gözlemleyin, sonra harekete geçin; ancak yüksek etkili sınırlama kararları (ağdan ayırma, kapatma) için yetkili rolün kim olduğu önceden belli olmalıdır.
Kanıtı uçuculuk sırasına göre toplayın
RFC 3227 (Guidelines for Evidence Collection and Archiving) kanıtı en uçucudan kalıcıya doğru toplamayı önerir:
- Yazmaçlar ve önbellek.
- Yönlendirme tablosu, ARP önbelleği, süreç tablosu, çekirdek istatistikleri ve bellek.
- Geçici dosya sistemleri.
- Disk.
- İlgili uzak günlük ve izleme verisi.
- Fiziksel yapılandırma ve ağ topolojisi.
- Arşiv ortamları.
RFC’nin başlıca toplama ilkeleri: sistemin mümkün olduğunca doğru bir görüntüsünü almak, yaptığınız her işlemi tarih ve saatle not etmek (sistem saati ile UTC farkını da), değişikliği en aza indirmek, önce toplayıp sonra analiz etmek, bit düzeyinde kopya alıp analizi kopya üzerinde yapmak, sistemdeki programlara güvenmeyip araçları korumalı ortamdan çalıştırmak ve ağ bağlantısını kesmeden önce, kesildiğinde kanıtı silen mekanizmalar olabileceğini düşünmek.
Delil zinciri
Kanıtın nerede, ne zaman ve kim tarafından bulunup toplandığı; kimin, ne zaman, neyi incelediği ve her dönemde sorumluluğun kimde olduğu yazılı kayıt altına alınmalıdır. Devir sırasında zaman ve yöntem de (ör. kargo takip numarası) kaydedilir; delile erişim kısıtlanır ve yetkisiz erişim fark edilebilir olmalıdır.
Analiz: ne oldu, nasıl oldu?
- Bellek analizi: şüpheli süreçleri, enjeksiyonu ve C2↗ bağlantılarını arayın; dosyasız zararlılar yalnızca burada görünebilir.
- Disk ve artefakt analizi: çalıştırma kanıtlarını ve kalıcılık mekanizmalarını (servisler, zamanlanmış görevler, çalıştırma anahtarları) inceleyin.
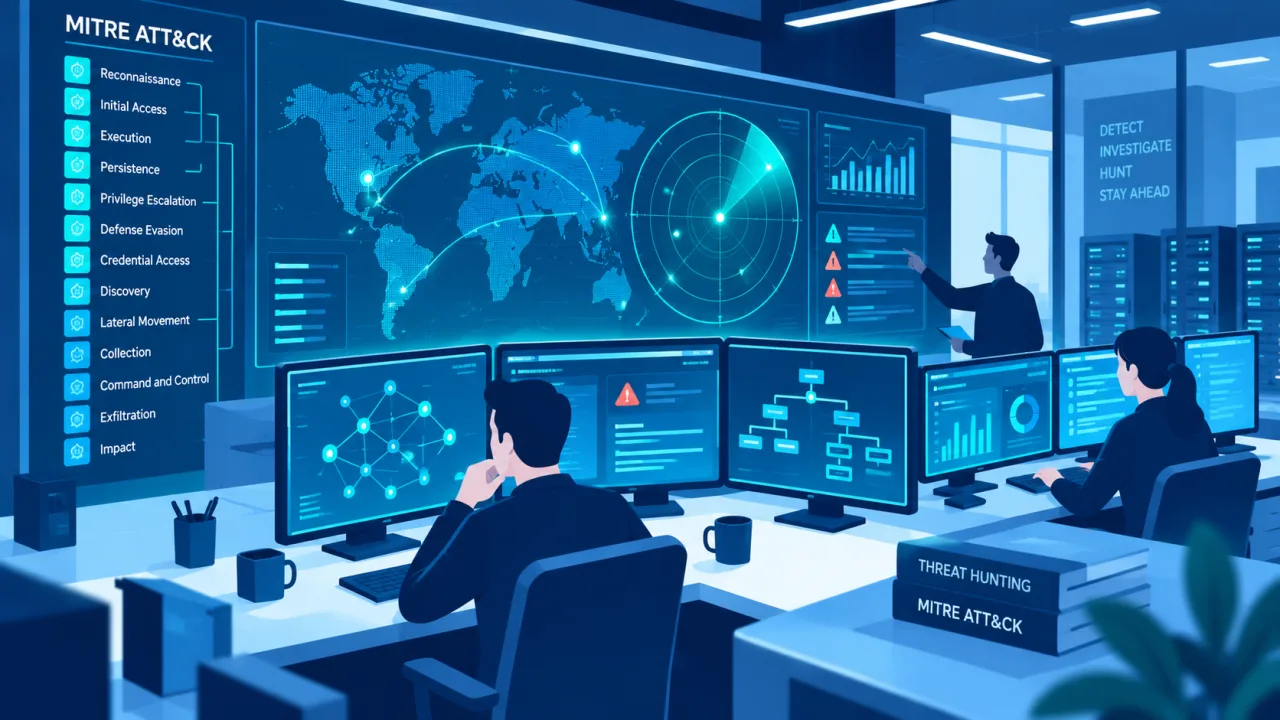
- Zaman çizelgesi: kayıtları kronolojik birleştirip ilk erişimi ve yanal hareketi belirleyin. Bulguları MITRE ATT&CK tekniklerine eşlemek hem raporu hem de tespit boşluklarını netleştirir.
Sınırlama, temizleme ve kurtarma
Kök nedeni ve kapsamı anlamadan temizlemeye geçmeyin; aksi hâlde saldırganın arka kapısını kaçırır ve yeniden girmesine izin verirsiniz. Etkilenen varlıkları yalıtın, kalıcılığı kaldırın, kimlik bilgilerini sıfırlayın ve sistemi doğrulanmış temiz bir duruma getirin. NIST, kurtarmada yedeklerin ve geri yüklenen varlıkların bütünlüğünün doğrulanmasını ayrı bir hedef sayar.
Raporlama ve bildirim
Raporda kök neden, zaman çizelgesi, alınan kararlar ve tespit boşlukları bulunmalı; çıkan dersler ilgili süreçlere hemen geri beslenmelidir. Kamu ve kritik altyapı kuruluşlarında süreç ulusal bildirim yükümlülükleriyle (Kurumsal SOME) birleşir; kişisel veri↗ etkilendiyse ayrıca KVKK↗ bildirimi söz konusudur.


Kaynaklar ve son gözden geçirme
- NIST SP 800-61 Rev. 3 (Nisan 2025).
- NIST SP 800-86, Guide to Integrating Forensic Techniques into Incident Response↗ (Ağustos 2006).
- IETF RFC 3227, Guidelines for Evidence Collection and Archiving: bölüm 2.1 (uçuculuk sırası), toplama ilkeleri ve delil zinciri.
Son gözden geçirme: 21 Ekim 2026. Bu içerik bilgilendirme amaçlıdır; hukuki süreçte delil toplama için hukuk müşavirliğinize ve yürürlükteki mevzuata başvurun.